Domain wlan-security.de kaufen?
Wir ziehen mit dem Projekt
wlan-security.de um.
Sind Sie am Kauf der Domain
wlan-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wlan-security.de kaufen?
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
Welche Rolle spielt die Berechtigung in den Bereichen Datenschutz, Netzwerksicherheit und Zugriffskontrolle?
Die Berechtigung spielt eine entscheidende Rolle im Datenschutz, da sie sicherstellt, dass nur autorisierte Personen auf sensible Daten zugreifen können. Im Bereich der Netzwerksicherheit ermöglicht die Berechtigung die Kontrolle darüber, wer auf das Netzwerk zugreifen darf und welche Ressourcen sie nutzen können. In der Zugriffskontrolle dient die Berechtigung dazu, den Zugang zu bestimmten Systemen, Anwendungen oder Daten auf autorisierte Benutzer zu beschränken und unbefugten Zugriff zu verhindern. Durch die effektive Verwaltung von Berechtigungen können Unternehmen die Sicherheit ihrer Daten und Systeme gewährleisten. **
Ähnliche Suchbegriffe für Den
Top-Angebote
Produkte zum Begriff Den:
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
An den Früchten erkennt man den BaumAn den Früchten erkennt man den Baum , Der Synodale Weg als Scheideweg , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 20250330, Redaktion: Binninger, Christoph~Gerl-Falkovitz, Hanna-Barbara~Menke, Karl-Heinz~Ohly, Christoph, Seitenzahl/Blattzahl: 296, Keyword: Ekklesiologie; Frauen; Kirchenrecht; Synodaler Weg; Weihesakrament; Zölibat, Fachschema: Ekklesiologie~Kirche (Institution) / Ekklesiologie~Katholizismus / Kirche~Kirche (katholisch)~Ehelosigkeit / Zölibat~Zölibat, Warengruppe: TB/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 18, Gewicht: 357, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
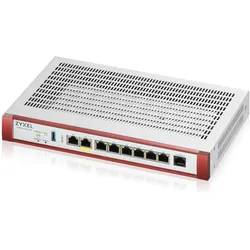
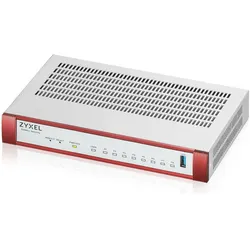
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Proxy-Server in den Bereichen Netzwerksicherheit, Datenschutz und Zugriffskontrolle eingesetzt werden?
Proxy-Server können in der Netzwerksicherheit eingesetzt werden, indem sie als Zwischenstation zwischen dem internen Netzwerk und dem Internet fungieren, um Angriffe abzuwehren und die Identität des internen Netzwerks zu verbergen. Im Bereich Datenschutz können Proxy-Server verwendet werden, um die Privatsphäre der Benutzer zu schützen, indem sie deren IP-Adresse verbergen und den Zugriff auf bestimmte Websites oder Inhalte filtern. Darüber hinaus ermöglichen Proxy-Server eine Zugriffskontrolle, indem sie den Zugriff auf bestimmte Websites oder Dienste basierend auf Richtlinien und Berechtigungen steuern und überwachen. Durch die Verwendung von Proxy-Servern können Unternehmen auch den Datenverkehr überwachen und protokollieren, um die Einhaltung von Richtlinien und Vorschriften **
-
Wie können Proxy-Server in den Bereichen Netzwerksicherheit, Datenschutz und Zugriffskontrolle eingesetzt werden?
Proxy-Server können in der Netzwerksicherheit eingesetzt werden, um den Datenverkehr zu überwachen und potenziell schädliche Inhalte zu blockieren. Sie können auch dazu verwendet werden, sensible Daten zu verschlüsseln und so die Privatsphäre der Benutzer zu schützen. Darüber hinaus ermöglichen Proxy-Server eine granulare Zugriffskontrolle, indem sie den Zugriff auf bestimmte Websites oder Dienste beschränken. Durch die Zwischenschaltung eines Proxy-Servers können Unternehmen auch die Internetnutzung ihrer Mitarbeiter überwachen und steuern. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit sind Penetrationstests, Vulnerability Scanning, Security Audits und Risk Assessments. Penetrationstests sind simulierte Angriffe auf ein System, um Schwachstellen zu identifizieren und zu beheben. Vulnerability Scanning beinhaltet die Verwendung von automatisierten Tools, um nach bekannten Schwachstellen in Systemen und Netzwerken zu suchen. Security Audits sind umfassende Überprüfungen der Sicherheitsrichtlinien, -verfahren und -mechanismen eines Unternehmens, um Schwachstellen aufzudecken. Risk Assessments beinhalten die Bewertung potenzieller Bedrohungen und deren Auswirkungen auf die Unternehmenssicherheit, um angemessene **
-
Welche Methoden und Tools werden bei der Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Softwareentwicklung eingesetzt?
Bei der Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Softwareentwicklung werden verschiedene Methoden und Tools eingesetzt. Dazu gehören beispielsweise Penetrationstests, bei denen gezielt Schwachstellen in Systemen und Netzwerken aufgedeckt werden. Auch Vulnerability Scanning Tools werden genutzt, um automatisiert nach Sicherheitslücken in Software und Netzwerken zu suchen. Des Weiteren kommen Code-Analyse-Tools zum Einsatz, um Schwachstellen in der Softwareentwicklung zu identifizieren. Zudem werden auch Sicherheitsrichtlinien und Best Practices angewendet, um potenzielle Schwachstellen zu minimieren. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Scans und Audits von IT-Systemen und Netzwerken. Anschließend werden die identifizierten Schwachstellen bewertet und priorisiert, um die wichtigsten Risiken zu identifizieren. Daraufhin werden Maßnahmen zur Behebung der Schwachstellen entwickelt und umgesetzt, um die Sicherheit der IT-Infrastruktur und des Unternehmens zu verbessern. Abschließend erfolgt eine regelmäßige Überprüfung und Aktualisierung der Schwachstellenanalyse, um sicherzustellen, dass neue Schwachstellen identifiziert und behoben werden. **
Was sind die verschiedenen Anwendungsfälle für Proxys in den Bereichen Netzwerksicherheit, Datenschutz und Zugriffskontrolle?
Proxys werden in der Netzwerksicherheit eingesetzt, um den Datenverkehr zu überwachen und potenziell schädliche Inhalte zu blockieren. Im Bereich Datenschutz ermöglichen Proxys die Anonymisierung von Benutzerdaten und schützen so die Privatsphäre der Nutzer. In der Zugriffskontrolle dienen Proxys dazu, den Zugriff auf bestimmte Websites oder Ressourcen zu beschränken und unerwünschte Inhalte zu filtern. Darüber hinaus können Proxys auch zur Leistungssteigerung und Bandbreitenoptimierung eingesetzt werden, indem sie den Datenverkehr zwischenspeichern und komprimieren. **
Top-Angebote
Produkte zum Begriff Den:
-
Lancom Die Schulung legt den Grundstein für die eigenverantwortlicheÜbernahme von Aufgaben Firewall/Security (12540)Produktbeschreibung: LANCOM Focus Workshop Unified Firewall - Web-Based Training, Typ: Web-Based Training, Titel: LANCOM Focus Workshop Unified Firewall, Lokalisierung: Deutsch435,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
An den Früchten erkennt man den BaumAn den Früchten erkennt man den Baum , Der Synodale Weg als Scheideweg , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 20250330, Redaktion: Binninger, Christoph~Gerl-Falkovitz, Hanna-Barbara~Menke, Karl-Heinz~Ohly, Christoph, Seitenzahl/Blattzahl: 296, Keyword: Ekklesiologie; Frauen; Kirchenrecht; Synodaler Weg; Weihesakrament; Zölibat, Fachschema: Ekklesiologie~Kirche (Institution) / Ekklesiologie~Katholizismus / Kirche~Kirche (katholisch)~Ehelosigkeit / Zölibat~Zölibat, Warengruppe: TB/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 18, Gewicht: 357, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
-
Welche Rolle spielt die Berechtigung in den Bereichen Datenschutz, Netzwerksicherheit und Zugriffskontrolle?
Die Berechtigung spielt eine entscheidende Rolle im Datenschutz, da sie sicherstellt, dass nur autorisierte Personen auf sensible Daten zugreifen können. Im Bereich der Netzwerksicherheit ermöglicht die Berechtigung die Kontrolle darüber, wer auf das Netzwerk zugreifen darf und welche Ressourcen sie nutzen können. In der Zugriffskontrolle dient die Berechtigung dazu, den Zugang zu bestimmten Systemen, Anwendungen oder Daten auf autorisierte Benutzer zu beschränken und unbefugten Zugriff zu verhindern. Durch die effektive Verwaltung von Berechtigungen können Unternehmen die Sicherheit ihrer Daten und Systeme gewährleisten. **
-
Wie können Proxy-Server in den Bereichen Netzwerksicherheit, Datenschutz und Zugriffskontrolle eingesetzt werden?
Proxy-Server können in der Netzwerksicherheit eingesetzt werden, indem sie als Zwischenstation zwischen dem internen Netzwerk und dem Internet fungieren, um Angriffe abzuwehren und die Identität des internen Netzwerks zu verbergen. Im Bereich Datenschutz können Proxy-Server verwendet werden, um die Privatsphäre der Benutzer zu schützen, indem sie deren IP-Adresse verbergen und den Zugriff auf bestimmte Websites oder Inhalte filtern. Darüber hinaus ermöglichen Proxy-Server eine Zugriffskontrolle, indem sie den Zugriff auf bestimmte Websites oder Dienste basierend auf Richtlinien und Berechtigungen steuern und überwachen. Durch die Verwendung von Proxy-Servern können Unternehmen auch den Datenverkehr überwachen und protokollieren, um die Einhaltung von Richtlinien und Vorschriften **
-
Wie können Proxy-Server in den Bereichen Netzwerksicherheit, Datenschutz und Zugriffskontrolle eingesetzt werden?
Proxy-Server können in der Netzwerksicherheit eingesetzt werden, um den Datenverkehr zu überwachen und potenziell schädliche Inhalte zu blockieren. Sie können auch dazu verwendet werden, sensible Daten zu verschlüsseln und so die Privatsphäre der Benutzer zu schützen. Darüber hinaus ermöglichen Proxy-Server eine granulare Zugriffskontrolle, indem sie den Zugriff auf bestimmte Websites oder Dienste beschränken. Durch die Zwischenschaltung eines Proxy-Servers können Unternehmen auch die Internetnutzung ihrer Mitarbeiter überwachen und steuern. **
Ähnliche Suchbegriffe für Den
-
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit sind Penetrationstests, Vulnerability Scanning, Security Audits und Risk Assessments. Penetrationstests sind simulierte Angriffe auf ein System, um Schwachstellen zu identifizieren und zu beheben. Vulnerability Scanning beinhaltet die Verwendung von automatisierten Tools, um nach bekannten Schwachstellen in Systemen und Netzwerken zu suchen. Security Audits sind umfassende Überprüfungen der Sicherheitsrichtlinien, -verfahren und -mechanismen eines Unternehmens, um Schwachstellen aufzudecken. Risk Assessments beinhalten die Bewertung potenzieller Bedrohungen und deren Auswirkungen auf die Unternehmenssicherheit, um angemessene **
-
Welche Methoden und Tools werden bei der Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Softwareentwicklung eingesetzt?
Bei der Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Softwareentwicklung werden verschiedene Methoden und Tools eingesetzt. Dazu gehören beispielsweise Penetrationstests, bei denen gezielt Schwachstellen in Systemen und Netzwerken aufgedeckt werden. Auch Vulnerability Scanning Tools werden genutzt, um automatisiert nach Sicherheitslücken in Software und Netzwerken zu suchen. Des Weiteren kommen Code-Analyse-Tools zum Einsatz, um Schwachstellen in der Softwareentwicklung zu identifizieren. Zudem werden auch Sicherheitsrichtlinien und Best Practices angewendet, um potenzielle Schwachstellen zu minimieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Scans und Audits von IT-Systemen und Netzwerken. Anschließend werden die identifizierten Schwachstellen bewertet und priorisiert, um die wichtigsten Risiken zu identifizieren. Daraufhin werden Maßnahmen zur Behebung der Schwachstellen entwickelt und umgesetzt, um die Sicherheit der IT-Infrastruktur und des Unternehmens zu verbessern. Abschließend erfolgt eine regelmäßige Überprüfung und Aktualisierung der Schwachstellenanalyse, um sicherzustellen, dass neue Schwachstellen identifiziert und behoben werden. **
-
Was sind die verschiedenen Anwendungsfälle für Proxys in den Bereichen Netzwerksicherheit, Datenschutz und Zugriffskontrolle?
Proxys werden in der Netzwerksicherheit eingesetzt, um den Datenverkehr zu überwachen und potenziell schädliche Inhalte zu blockieren. Im Bereich Datenschutz ermöglichen Proxys die Anonymisierung von Benutzerdaten und schützen so die Privatsphäre der Nutzer. In der Zugriffskontrolle dienen Proxys dazu, den Zugriff auf bestimmte Websites oder Ressourcen zu beschränken und unerwünschte Inhalte zu filtern. Darüber hinaus können Proxys auch zur Leistungssteigerung und Bandbreitenoptimierung eingesetzt werden, indem sie den Datenverkehr zwischenspeichern und komprimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.