Domain wlan-security.de kaufen?
Wir ziehen mit dem Projekt
wlan-security.de um.
Sind Sie am Kauf der Domain
wlan-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wlan-security.de kaufen?
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **

Ähnliche Suchbegriffe für Penetrationstest
Top-Angebote
Produkte zum Begriff Penetrationstest:
-
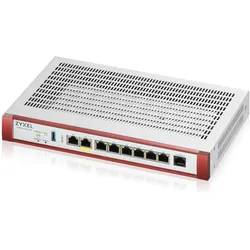
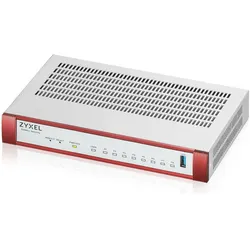
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen effektiv einen Penetrationstest durchführen, um ihre Netzwerksicherheit zu überprüfen und potenzielle Sicherheitsrisiken zu identifizieren?
Unternehmen können einen Penetrationstest durchführen, indem sie ein spezialisiertes Team von Sicherheitsexperten beauftragen, die Schwachstellen im Netzwerk identifizieren und potenzielle Angriffsszenarien simulieren. Der Test sollte regelmäßig durchgeführt werden, um sicherzustellen, dass das Netzwerk gegen neue Bedrohungen geschützt ist. Die Ergebnisse des Tests sollten gründlich analysiert werden, um Schwachstellen zu beheben und die Sicherheit des Netzwerks zu verbessern. **
-
Was sind die wichtigsten Aspekte bei der Durchführung einer erfolgreichen Penetrationstest?
Die wichtigsten Aspekte bei der Durchführung eines erfolgreichen Penetrationstests sind eine klare Zieldefinition, eine gründliche Planung und Vorbereitung sowie die Auswahl eines erfahrenen und qualifizierten Teams. Es ist entscheidend, die Ergebnisse des Tests sorgfältig zu dokumentieren und Maßnahmen zur Behebung von Schwachstellen zu implementieren, um die Sicherheit des Systems zu verbessern. Regelmäßige Penetrationstests sollten durchgeführt werden, um die Wirksamkeit der Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu verbessern. **
-
Wie kann ein Penetrationstest effektiv zur Identifizierung von Sicherheitslücken in einem Computersystem eingesetzt werden?
Ein Penetrationstest simuliert Angriffe auf das Computersystem, um Schwachstellen aufzudecken. Durch gezielte Tests können potenzielle Sicherheitslücken identifiziert und behoben werden. Die Ergebnisse des Tests ermöglichen es, die Sicherheit des Systems zu verbessern und vor möglichen Angriffen zu schützen. **
-
Was sind die wichtigsten Schritte, um einen effektiven und umfassenden Penetrationstest für ein Unternehmensnetzwerk durchzuführen?
1. Identifizierung der Ziele und Anforderungen des Tests. 2. Durchführung einer umfassenden Schwachstellenanalyse. 3. Berichterstellung mit klaren Empfehlungen zur Behebung der identifizierten Schwachstellen. **


Was ist der Unterschied zwischen einem zertifizierten ethischen Hacker (CEH), einem Penetrationstest und Red Teaming?
Ein zertifizierter ethischer Hacker (CEH) ist eine Person, die über spezifische Kenntnisse und Fähigkeiten im Bereich der Computersicherheit verfügt und diese einsetzt, um Schwachstellen in Computersystemen aufzudecken. Ein Penetrationstest ist eine Methode, bei der ein Unternehmen einen externen Experten beauftragt, seine Systeme auf Schwachstellen zu überprüfen und diese zu exploitieren, um die Sicherheit zu verbessern. Red Teaming hingegen ist eine umfassendere Methode, bei der ein Team von Sicherheitsexperten versucht, die Sicherheitsmaßnahmen eines Unternehmens zu umgehen, indem sie realistische Angriffsszenarien simulieren, um Schwachstellen aufzudecken und die Verteidigungsfähigkeiten zu testen. **
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
Top-Angebote
Produkte zum Begriff Penetrationstest:
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
-
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
-
Wie können Unternehmen effektiv einen Penetrationstest durchführen, um ihre Netzwerksicherheit zu überprüfen und potenzielle Sicherheitsrisiken zu identifizieren?
Unternehmen können einen Penetrationstest durchführen, indem sie ein spezialisiertes Team von Sicherheitsexperten beauftragen, die Schwachstellen im Netzwerk identifizieren und potenzielle Angriffsszenarien simulieren. Der Test sollte regelmäßig durchgeführt werden, um sicherzustellen, dass das Netzwerk gegen neue Bedrohungen geschützt ist. Die Ergebnisse des Tests sollten gründlich analysiert werden, um Schwachstellen zu beheben und die Sicherheit des Netzwerks zu verbessern. **
-
Was sind die wichtigsten Aspekte bei der Durchführung einer erfolgreichen Penetrationstest?
Die wichtigsten Aspekte bei der Durchführung eines erfolgreichen Penetrationstests sind eine klare Zieldefinition, eine gründliche Planung und Vorbereitung sowie die Auswahl eines erfahrenen und qualifizierten Teams. Es ist entscheidend, die Ergebnisse des Tests sorgfältig zu dokumentieren und Maßnahmen zur Behebung von Schwachstellen zu implementieren, um die Sicherheit des Systems zu verbessern. Regelmäßige Penetrationstests sollten durchgeführt werden, um die Wirksamkeit der Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu verbessern. **
Ähnliche Suchbegriffe für Penetrationstest
-
Zyxel USGFLEX 100HP Security Bundle Firewall 1x Gbit PoE+, FirewallDie Zyxel USG FLEX 100HP Firewall ist eine leistungsstarke Sicherheitslösung, die speziell für Unternehmen entwickelt wurde, die eine zuverlässige und effiziente Netzwerksicherheit benötigen. Mit einem beeindruckenden Firewall-Durchsatz von bis zu 3 Gbit/s und einer Vielzahl von Sicherheitsfunktionen bietet dieses Gerät umfassenden Schutz vor Bedrohungen. Die Firewall ist mit 8 Ethernet-Anschlüssen ausgestattet, darunter ein PoE+-Port, der eine maximale Leistung von 30 W bereitstellt. Die Cloud-Verwaltung ermöglicht eine einfache und flexible Verwaltung der Sicherheitsrichtlinien und -einstellungen. Darüber hinaus wird das Gerät mit einem einjährigen Security Bundle geliefert, das zusätzliche Sicherheitsfunktionen und -updates umfasst. Die Zyxel USG FLEX 100HP ist ideal für Unternehmen, die eine robuste und skalierbare Lösung zur Sicherung ihrer Netzwerkinfrastruktur suchen. - Hochleistungs-Firewall mit einem Durchsatz von bis zu 3 Gbit/s - Unterstützung für VPN-Durchsatz von 750 Mbit/s und IPS/IDS-Durchsatz von 1500 Mbit/s - Inklusive einjährigem Security Bundle für erweiterte Sicherheitsfunktionen - Lüfterloses Design für geräuscharmen Betrieb - Vielseitige Anschlussmöglichkeiten mit 8x 1-GbE Ethernet-Ports und 1x PoE+ Port.670,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sophos XGS 3100 Security Appliance, FirewallAlle Firewall-Appliances der XGS-Serie basieren auf einer Dual-Prozessor-Architektur, die eine Hochleistungs-Multi-Core-CPU mit einem dedizierten Xstream-Flow-Prozessor zur gezielten Beschleunigung auf Hardware-Ebene kombiniert. Dadurch erhalten Sie die Flexibilität und Anpassungsfähigkeit einer x86-basierten Firewall sowie eine deutliche Performance-Steigerung gegenüber älteren Firewall-Designs. Die 1U-Modelle eignen sich insbesondere für mittelgrosse und verteilte Unternehmen, die eine leistungsstarke, flexible Lösung für den Betrieb und Schutz ihres Netzwerks benötigen. Diese Firewalls zur Rack-Montage bieten eine erstklassige Performance, eine Vielzahl integrierter Hochgeschwindigkeits-Schnittstellen und eine Auswahl zusätzlicher Add-on-Anschlussmodule. Ganz gleich, ob Sie die maximale Betriebszeit Ihrer SD-WAN-Verbindungen, die sichere Anbindung Ihrer Remote-Benutzer oder den Netzwerkschutz in einem wachsenden Unternehmen sicherstellen möchten: Sie können die Firewalls individuell an Ihre dynamische Umgebung anpassen. Firewall-Durchsatz: 38 Gbit/s. Firewall-Durchsatz (IMIX): 22 Gbit/s. IPS-Durchsatz: 9,82 Gbit/s. Firewall-Latenz (64-Byte UDP): 4 μs. Bedrohungsschutz-Durchsatz: 2 Gbps. Xstream SSL/TLS-Inspektion: 2,47 Gbit/s.6372,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein Penetrationstest effektiv zur Identifizierung von Sicherheitslücken in einem Computersystem eingesetzt werden?
Ein Penetrationstest simuliert Angriffe auf das Computersystem, um Schwachstellen aufzudecken. Durch gezielte Tests können potenzielle Sicherheitslücken identifiziert und behoben werden. Die Ergebnisse des Tests ermöglichen es, die Sicherheit des Systems zu verbessern und vor möglichen Angriffen zu schützen. **
-
Was sind die wichtigsten Schritte, um einen effektiven und umfassenden Penetrationstest für ein Unternehmensnetzwerk durchzuführen?
1. Identifizierung der Ziele und Anforderungen des Tests. 2. Durchführung einer umfassenden Schwachstellenanalyse. 3. Berichterstellung mit klaren Empfehlungen zur Behebung der identifizierten Schwachstellen. **
-
Was ist der Unterschied zwischen einem zertifizierten ethischen Hacker (CEH), einem Penetrationstest und Red Teaming?
Ein zertifizierter ethischer Hacker (CEH) ist eine Person, die über spezifische Kenntnisse und Fähigkeiten im Bereich der Computersicherheit verfügt und diese einsetzt, um Schwachstellen in Computersystemen aufzudecken. Ein Penetrationstest ist eine Methode, bei der ein Unternehmen einen externen Experten beauftragt, seine Systeme auf Schwachstellen zu überprüfen und diese zu exploitieren, um die Sicherheit zu verbessern. Red Teaming hingegen ist eine umfassendere Methode, bei der ein Team von Sicherheitsexperten versucht, die Sicherheitsmaßnahmen eines Unternehmens zu umgehen, indem sie realistische Angriffsszenarien simulieren, um Schwachstellen aufzudecken und die Verteidigungsfähigkeiten zu testen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.