Domain wlan-security.de kaufen?
Wir ziehen mit dem Projekt
wlan-security.de um.
Sind Sie am Kauf der Domain
wlan-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wlan-security.de kaufen?
Wie kann man eine Nginx-Instanz in einem Nginx-Reverse-Proxy einrichten?
Um eine Nginx-Instanz als Reverse-Proxy einzurichten, müssen Sie zunächst Nginx auf Ihrem Server installieren. Anschließend müssen Sie die Konfigurationsdatei von Nginx bearbeiten und die entsprechenden Proxy-Einstellungen hinzufügen, um den Datenverkehr an die gewünschte Nginx-Instanz weiterzuleiten. Sobald die Konfiguration abgeschlossen ist, können Sie den Nginx-Reverse-Proxy starten und er wird den eingehenden Datenverkehr an die Nginx-Instanz weiterleiten. **
Was ist besser: Apache2 oder Nginx?
Es gibt keine eindeutige Antwort auf diese Frage, da es von den individuellen Anforderungen und Präferenzen abhängt. Apache2 ist seit langem eine beliebte Wahl für Webserver und bietet eine breite Palette von Funktionen und Erweiterungen. Nginx hingegen ist bekannt für seine hohe Leistung und Skalierbarkeit, insbesondere bei der Verarbeitung von statischen Inhalten. Letztendlich sollte die Wahl zwischen Apache2 und Nginx auf der Grundlage der spezifischen Anforderungen und des Fachwissens getroffen werden. **


Ähnliche Suchbegriffe für Nginx
Top-Angebote
Produkte zum Begriff Nginx:
-
Performancevergleich von Node.js und PHP mit Apache und Nginx, Taschenbuch von Akram El-Kormany, AV Akademikerverlag, 978-620-2-22026-2Performancevergleich Von Node.js Und Php Mit Apache Und Nginx, Taschenbuch Von Akram El-kormany, Av Akademikerverlag, 978-620-2-22026-2, Seitenanzahl: 6839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
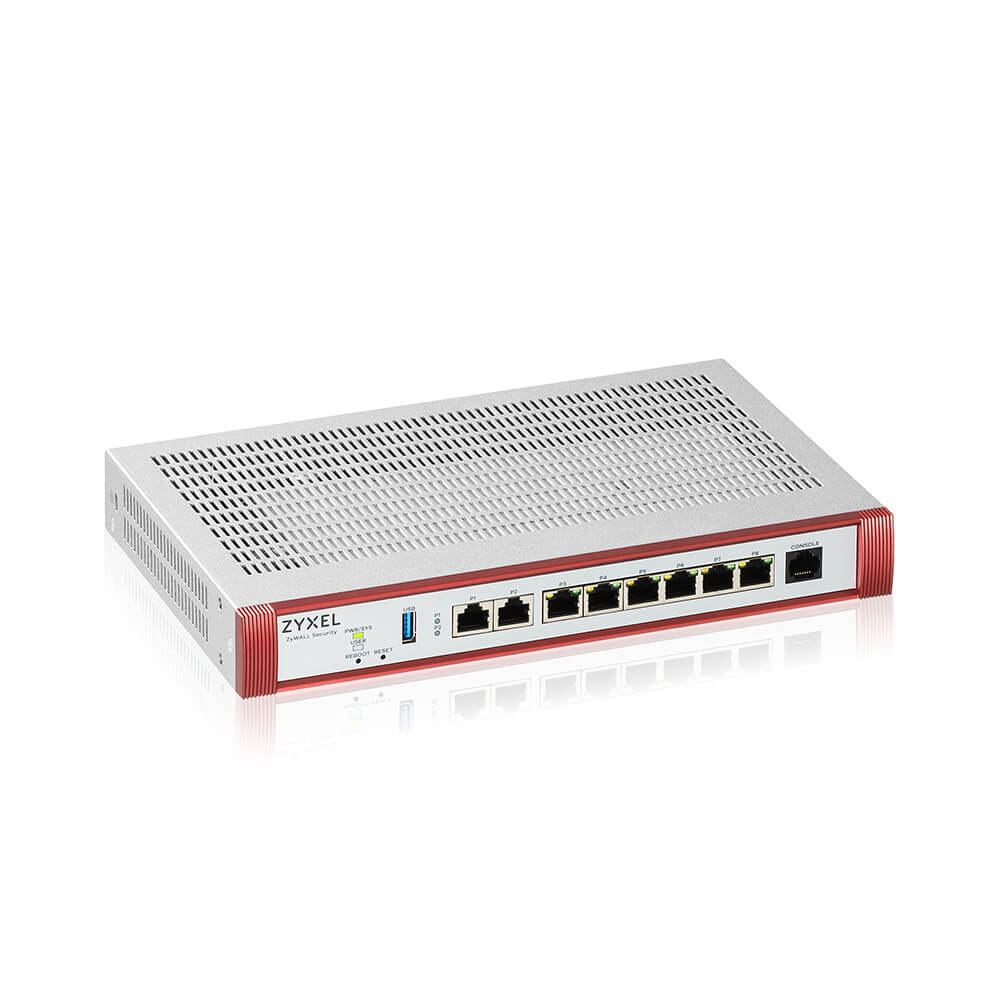
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie konfiguriere ich Nginx für OctoPrint?
Um Nginx für OctoPrint zu konfigurieren, musst du zuerst sicherstellen, dass Nginx auf deinem Server installiert ist. Dann musst du eine neue Konfigurationsdatei für OctoPrint in dem Verzeichnis /etc/nginx/conf.d/ erstellen. In dieser Datei musst du den Serverblock für OctoPrint definieren und die entsprechenden Proxy-Einstellungen vornehmen, um den Datenverkehr an OctoPrint weiterzuleiten. **
-
Wie ignoriert man bestimmte Ports in Nginx?
Um bestimmte Ports in Nginx zu ignorieren, können Sie die `listen`-Direktive verwenden und den Port auf `off` setzen. Zum Beispiel, um Port 8080 zu ignorieren, können Sie Folgendes in Ihrer Nginx-Konfigurationsdatei hinzufügen: ``` server { listen 8080 off; ... } ``` Dadurch wird Nginx den Port 8080 nicht mehr akzeptieren und alle Anfragen auf diesem Port ignorieren. **
-
Wie kann ich den nginx-Ordner freigeben?
Um den nginx-Ordner freizugeben, müssen Sie die entsprechenden Berechtigungen für den Ordner ändern. Dies kann über die Befehlszeile mit dem Befehl "chmod" erfolgen. Geben Sie den Befehl "sudo chmod -R 777 /pfad/zum/nginx-ordner" ein, um dem Ordner alle Berechtigungen für alle Benutzer zu geben. Stellen Sie sicher, dass Sie den richtigen Pfad zum nginx-Ordner angeben. **
-
Welche ist besser, nginx oder Apache 2?
Es ist schwierig zu sagen, welche der beiden besser ist, da dies von den individuellen Anforderungen und Präferenzen abhängt. Apache 2 ist seit langem eine beliebte Wahl und bietet eine breite Palette an Funktionen und Erweiterungen. Nginx hingegen ist bekannt für seine hohe Leistung und Skalierbarkeit, insbesondere bei der Verarbeitung von statischem Inhalt und hohem Datenverkehrsaufkommen. Letztendlich sollte die Wahl von Faktoren wie der Art der Website, dem erwarteten Datenverkehr und den spezifischen Anforderungen abhängen. **

Wie behebe ich einen Fehler bei nginx?
Um einen Fehler bei nginx zu beheben, solltest du zuerst die Fehlermeldung überprüfen, um herauszufinden, was das Problem verursacht hat. Überprüfe dann die Konfigurationsdateien von nginx, um sicherzustellen, dass alles korrekt eingerichtet ist. Wenn du den Fehler nicht selbst beheben kannst, könntest du auch in der nginx-Community nach Hilfe suchen oder einen Experten um Unterstützung bitten. **
Wie lautet die Hardware-Konfiguration des nginx-Webservers?
Die Hardware-Konfiguration eines nginx-Webservers kann je nach den Anforderungen und Ressourcen des Systems variieren. Es kann auf einem einzelnen physischen Server oder auf einer virtuellen Maschine (VM) ausgeführt werden. Die Hardware-Konfiguration kann CPU, RAM, Festplattenspeicher und Netzwerkadapter umfassen, um eine optimale Leistung und Skalierbarkeit zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Nginx:
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Performancevergleich von Node.js und PHP mit Apache und Nginx, Taschenbuch von Akram El-Kormany, AV Akademikerverlag, 978-620-2-22026-2Performancevergleich Von Node.js Und Php Mit Apache Und Nginx, Taschenbuch Von Akram El-kormany, Av Akademikerverlag, 978-620-2-22026-2, Seitenanzahl: 6839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man eine Nginx-Instanz in einem Nginx-Reverse-Proxy einrichten?
Um eine Nginx-Instanz als Reverse-Proxy einzurichten, müssen Sie zunächst Nginx auf Ihrem Server installieren. Anschließend müssen Sie die Konfigurationsdatei von Nginx bearbeiten und die entsprechenden Proxy-Einstellungen hinzufügen, um den Datenverkehr an die gewünschte Nginx-Instanz weiterzuleiten. Sobald die Konfiguration abgeschlossen ist, können Sie den Nginx-Reverse-Proxy starten und er wird den eingehenden Datenverkehr an die Nginx-Instanz weiterleiten. **
-
Was ist besser: Apache2 oder Nginx?
Es gibt keine eindeutige Antwort auf diese Frage, da es von den individuellen Anforderungen und Präferenzen abhängt. Apache2 ist seit langem eine beliebte Wahl für Webserver und bietet eine breite Palette von Funktionen und Erweiterungen. Nginx hingegen ist bekannt für seine hohe Leistung und Skalierbarkeit, insbesondere bei der Verarbeitung von statischen Inhalten. Letztendlich sollte die Wahl zwischen Apache2 und Nginx auf der Grundlage der spezifischen Anforderungen und des Fachwissens getroffen werden. **
-
Wie konfiguriere ich Nginx für OctoPrint?
Um Nginx für OctoPrint zu konfigurieren, musst du zuerst sicherstellen, dass Nginx auf deinem Server installiert ist. Dann musst du eine neue Konfigurationsdatei für OctoPrint in dem Verzeichnis /etc/nginx/conf.d/ erstellen. In dieser Datei musst du den Serverblock für OctoPrint definieren und die entsprechenden Proxy-Einstellungen vornehmen, um den Datenverkehr an OctoPrint weiterzuleiten. **
-
Wie ignoriert man bestimmte Ports in Nginx?
Um bestimmte Ports in Nginx zu ignorieren, können Sie die `listen`-Direktive verwenden und den Port auf `off` setzen. Zum Beispiel, um Port 8080 zu ignorieren, können Sie Folgendes in Ihrer Nginx-Konfigurationsdatei hinzufügen: ``` server { listen 8080 off; ... } ``` Dadurch wird Nginx den Port 8080 nicht mehr akzeptieren und alle Anfragen auf diesem Port ignorieren. **
Ähnliche Suchbegriffe für Nginx
-
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 100HP Security Bundle Firewall 1x Gbit PoE+, FirewallDie Zyxel USG FLEX 100HP Firewall ist eine leistungsstarke Sicherheitslösung, die speziell für Unternehmen entwickelt wurde, die eine zuverlässige und effiziente Netzwerksicherheit benötigen. Mit einem beeindruckenden Firewall-Durchsatz von bis zu 3 Gbit/s und einer Vielzahl von Sicherheitsfunktionen bietet dieses Gerät umfassenden Schutz vor Bedrohungen. Die Firewall ist mit 8 Ethernet-Anschlüssen ausgestattet, darunter ein PoE+-Port, der eine maximale Leistung von 30 W bereitstellt. Die Cloud-Verwaltung ermöglicht eine einfache und flexible Verwaltung der Sicherheitsrichtlinien und -einstellungen. Darüber hinaus wird das Gerät mit einem einjährigen Security Bundle geliefert, das zusätzliche Sicherheitsfunktionen und -updates umfasst. Die Zyxel USG FLEX 100HP ist ideal für Unternehmen, die eine robuste und skalierbare Lösung zur Sicherung ihrer Netzwerkinfrastruktur suchen. - Hochleistungs-Firewall mit einem Durchsatz von bis zu 3 Gbit/s - Unterstützung für VPN-Durchsatz von 750 Mbit/s und IPS/IDS-Durchsatz von 1500 Mbit/s - Inklusive einjährigem Security Bundle für erweiterte Sicherheitsfunktionen - Lüfterloses Design für geräuscharmen Betrieb - Vielseitige Anschlussmöglichkeiten mit 8x 1-GbE Ethernet-Ports und 1x PoE+ Port.670,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den nginx-Ordner freigeben?
Um den nginx-Ordner freizugeben, müssen Sie die entsprechenden Berechtigungen für den Ordner ändern. Dies kann über die Befehlszeile mit dem Befehl "chmod" erfolgen. Geben Sie den Befehl "sudo chmod -R 777 /pfad/zum/nginx-ordner" ein, um dem Ordner alle Berechtigungen für alle Benutzer zu geben. Stellen Sie sicher, dass Sie den richtigen Pfad zum nginx-Ordner angeben. **
-
Welche ist besser, nginx oder Apache 2?
Es ist schwierig zu sagen, welche der beiden besser ist, da dies von den individuellen Anforderungen und Präferenzen abhängt. Apache 2 ist seit langem eine beliebte Wahl und bietet eine breite Palette an Funktionen und Erweiterungen. Nginx hingegen ist bekannt für seine hohe Leistung und Skalierbarkeit, insbesondere bei der Verarbeitung von statischem Inhalt und hohem Datenverkehrsaufkommen. Letztendlich sollte die Wahl von Faktoren wie der Art der Website, dem erwarteten Datenverkehr und den spezifischen Anforderungen abhängen. **
-
Wie behebe ich einen Fehler bei nginx?
Um einen Fehler bei nginx zu beheben, solltest du zuerst die Fehlermeldung überprüfen, um herauszufinden, was das Problem verursacht hat. Überprüfe dann die Konfigurationsdateien von nginx, um sicherzustellen, dass alles korrekt eingerichtet ist. Wenn du den Fehler nicht selbst beheben kannst, könntest du auch in der nginx-Community nach Hilfe suchen oder einen Experten um Unterstützung bitten. **
-
Wie lautet die Hardware-Konfiguration des nginx-Webservers?
Die Hardware-Konfiguration eines nginx-Webservers kann je nach den Anforderungen und Ressourcen des Systems variieren. Es kann auf einem einzelnen physischen Server oder auf einer virtuellen Maschine (VM) ausgeführt werden. Die Hardware-Konfiguration kann CPU, RAM, Festplattenspeicher und Netzwerkadapter umfassen, um eine optimale Leistung und Skalierbarkeit zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.