Domain wlan-security.de kaufen?
Wir ziehen mit dem Projekt
wlan-security.de um.
Sind Sie am Kauf der Domain
wlan-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wlan-security.de kaufen?
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **


Ähnliche Suchbegriffe für Spoofing
Top-Angebote
Produkte zum Begriff Spoofing:
-
Der Flash-Crash-Bauplan: Entschlüsselung der Spoofing-Algorithmen, die Börsen ruinieren, Taschenbuch von Klaus-Ulrich Gierschner, Epubli,Der Flash-crash-bauplan: Entschlüsselung Der Spoofing-algorithmen, Die Börsen Ruinieren, Taschenbuch Von Klaus-ulrich Gierschner, Epubli, 978-3-565-64674-6, Seitenanzahl: 11249,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
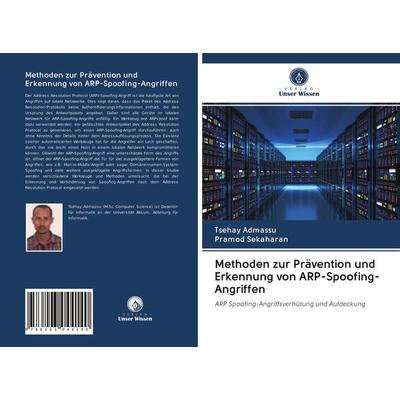
Methoden zur Prävention und Erkennung von ARP-Spoofing-Angriffen, Taschenbuch von Tsehay Admassu,Pramod Sekaharan, Verlag Unser Wissen,Methoden Zur Prävention Und Erkennung Von Arp-spoofing-angriffen, Taschenbuch Von Tsehay Admassu,pramod Sekaharan, Verlag Unser Wissen, 978-620-3-04414-0, Seitenanzahl: 5226,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
-
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
-
Wie funktioniert das Spoofing der Anrufer-ID?
Das Spoofing der Anrufer-ID ist eine Methode, bei der ein Anrufer seine eigene Telefonnummer fälscht, um eine andere Nummer anzuzeigen. Dies kann durch den Einsatz von spezieller Software oder Online-Diensten erreicht werden. Das Ziel des Spoofings ist es, die Identität des Anrufers zu verschleiern oder sich als jemand anderes auszugeben. Es ist wichtig zu beachten, dass das Spoofing der Anrufer-ID illegal sein kann und in einigen Ländern strafrechtlich verfolgt wird. **
-
Funktioniert Mac-Spoofing bei allen Netzwerkadressen nicht?
Mac-Spoofing ist eine Methode, bei der die MAC-Adresse eines Geräts manipuliert wird, um sich als ein anderes Gerät auszugeben. Es funktioniert jedoch nicht bei allen Netzwerkadressen, da einige Netzwerke Sicherheitsmaßnahmen implementieren, um solche Manipulationen zu erkennen und zu verhindern. Darüber hinaus kann Mac-Spoofing auch illegal sein und zu rechtlichen Konsequenzen führen. **
Wie funktioniert das Spoofing der Anrufer-ID?
Beim Spoofing der Anrufer-ID wird die Telefonnummer des Anrufers manipuliert, um eine falsche Identität vorzutäuschen. Dies kann durch den Einsatz von spezieller Software oder über Internetdienste erfolgen. Das Ziel des Spoofings ist es, den Empfänger des Anrufs zu täuschen und ihn dazu zu bringen, den Anruf anzunehmen oder Informationen preiszugeben, die er sonst nicht preisgeben würde. **
Wegen Call-ID-Spoofing erfolgte eine Hausdurchsuchung.
Call-ID-Spoofing ist eine Methode, bei der Anrufer ihre wahre Identität verschleiern, indem sie die Anrufer-ID manipulieren. Wenn eine Hausdurchsuchung aufgrund von Call-ID-Spoofing erfolgt, bedeutet dies wahrscheinlich, dass die betreffende Person verdächtigt wird, diese Technik zur Durchführung illegaler Aktivitäten wie Betrug oder Belästigung verwendet zu haben. Die Durchsuchung soll Beweise sammeln, um die Vorwürfe zu unterstützen und die Täter zur Rechenschaft zu ziehen. **
Top-Angebote
Produkte zum Begriff Spoofing:
-
Springer Handbook of Biometric Anti-Spoofing (Englisch, Hardcover, Julian Fierrez, Nicholas Evans, Sébastien Marcel) (61518698)Springer Handbook of Biometric Anti-Spoofing (Englisch, Hardcover, Julian Fierrez, Nicholas Evans, Sébastien Marcel) (61518698)267,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Handbook of Biometric Anti-Spoofing (Englisch, Softcover, Julian Fierrez, Nicholas Evans, Sébastien Marcel) (57008425)Springer Handbook of Biometric Anti-Spoofing (Englisch, Softcover, Julian Fierrez, Nicholas Evans, Sébastien Marcel) (57008425)267,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Flash-Crash-Bauplan: Entschlüsselung der Spoofing-Algorithmen, die Börsen ruinieren, Taschenbuch von Klaus-Ulrich Gierschner, Epubli,Der Flash-crash-bauplan: Entschlüsselung Der Spoofing-algorithmen, Die Börsen Ruinieren, Taschenbuch Von Klaus-ulrich Gierschner, Epubli, 978-3-565-64674-6, Seitenanzahl: 11249,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
-
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **
-
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
-
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
Ähnliche Suchbegriffe für Spoofing
-
Methoden zur Prävention und Erkennung von ARP-Spoofing-Angriffen, Taschenbuch von Tsehay Admassu,Pramod Sekaharan, Verlag Unser Wissen,Methoden Zur Prävention Und Erkennung Von Arp-spoofing-angriffen, Taschenbuch Von Tsehay Admassu,pramod Sekaharan, Verlag Unser Wissen, 978-620-3-04414-0, Seitenanzahl: 5226,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
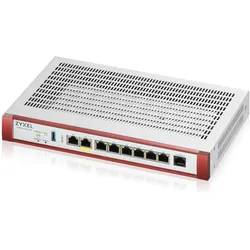
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
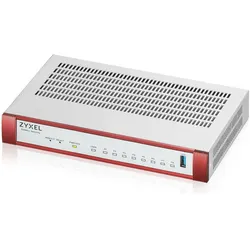
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert das Spoofing der Anrufer-ID?
Das Spoofing der Anrufer-ID ist eine Methode, bei der ein Anrufer seine eigene Telefonnummer fälscht, um eine andere Nummer anzuzeigen. Dies kann durch den Einsatz von spezieller Software oder Online-Diensten erreicht werden. Das Ziel des Spoofings ist es, die Identität des Anrufers zu verschleiern oder sich als jemand anderes auszugeben. Es ist wichtig zu beachten, dass das Spoofing der Anrufer-ID illegal sein kann und in einigen Ländern strafrechtlich verfolgt wird. **
-
Funktioniert Mac-Spoofing bei allen Netzwerkadressen nicht?
Mac-Spoofing ist eine Methode, bei der die MAC-Adresse eines Geräts manipuliert wird, um sich als ein anderes Gerät auszugeben. Es funktioniert jedoch nicht bei allen Netzwerkadressen, da einige Netzwerke Sicherheitsmaßnahmen implementieren, um solche Manipulationen zu erkennen und zu verhindern. Darüber hinaus kann Mac-Spoofing auch illegal sein und zu rechtlichen Konsequenzen führen. **
-
Wie funktioniert das Spoofing der Anrufer-ID?
Beim Spoofing der Anrufer-ID wird die Telefonnummer des Anrufers manipuliert, um eine falsche Identität vorzutäuschen. Dies kann durch den Einsatz von spezieller Software oder über Internetdienste erfolgen. Das Ziel des Spoofings ist es, den Empfänger des Anrufs zu täuschen und ihn dazu zu bringen, den Anruf anzunehmen oder Informationen preiszugeben, die er sonst nicht preisgeben würde. **
-
Wegen Call-ID-Spoofing erfolgte eine Hausdurchsuchung.
Call-ID-Spoofing ist eine Methode, bei der Anrufer ihre wahre Identität verschleiern, indem sie die Anrufer-ID manipulieren. Wenn eine Hausdurchsuchung aufgrund von Call-ID-Spoofing erfolgt, bedeutet dies wahrscheinlich, dass die betreffende Person verdächtigt wird, diese Technik zur Durchführung illegaler Aktivitäten wie Betrug oder Belästigung verwendet zu haben. Die Durchsuchung soll Beweise sammeln, um die Vorwürfe zu unterstützen und die Täter zur Rechenschaft zu ziehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.