Domain wlan-security.de kaufen?
Wir ziehen mit dem Projekt
wlan-security.de um.
Sind Sie am Kauf der Domain
wlan-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wlan-security.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
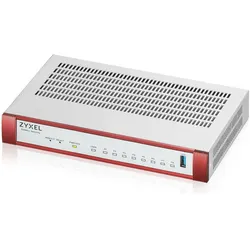
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
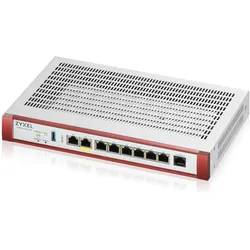
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **

Blockiert die Firewall das WLAN?
Nein, die Firewall blockiert nicht direkt das WLAN. Die Firewall ist eine Sicherheitsmaßnahme, die den Datenverkehr zwischen dem WLAN und dem Internet überwacht und kontrolliert, um unerwünschte oder schädliche Aktivitäten zu blockieren. Sie kann jedoch bestimmte Ports oder Protokolle blockieren, die für den WLAN-Zugriff verwendet werden, wenn sie als unsicher oder nicht autorisiert eingestuft werden. **
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
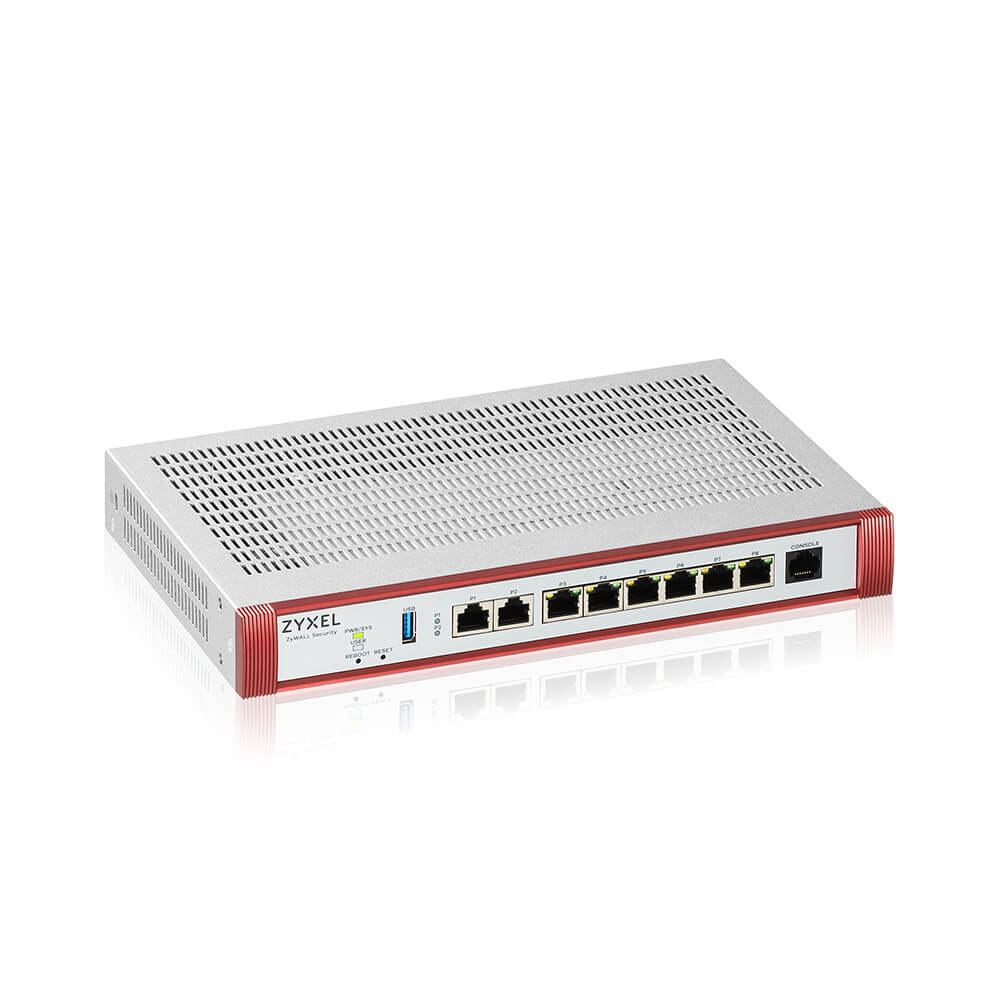
Zyxel USGFLEX 100HP Security Bundle Firewall 1x Gbit PoE+, FirewallDie Zyxel USG FLEX 100HP Firewall ist eine leistungsstarke Sicherheitslösung, die speziell für Unternehmen entwickelt wurde, die eine zuverlässige und effiziente Netzwerksicherheit benötigen. Mit einem beeindruckenden Firewall-Durchsatz von bis zu 3 Gbit/s und einer Vielzahl von Sicherheitsfunktionen bietet dieses Gerät umfassenden Schutz vor Bedrohungen. Die Firewall ist mit 8 Ethernet-Anschlüssen ausgestattet, darunter ein PoE+-Port, der eine maximale Leistung von 30 W bereitstellt. Die Cloud-Verwaltung ermöglicht eine einfache und flexible Verwaltung der Sicherheitsrichtlinien und -einstellungen. Darüber hinaus wird das Gerät mit einem einjährigen Security Bundle geliefert, das zusätzliche Sicherheitsfunktionen und -updates umfasst. Die Zyxel USG FLEX 100HP ist ideal für Unternehmen, die eine robuste und skalierbare Lösung zur Sicherung ihrer Netzwerkinfrastruktur suchen. - Hochleistungs-Firewall mit einem Durchsatz von bis zu 3 Gbit/s - Unterstützung für VPN-Durchsatz von 750 Mbit/s und IPS/IDS-Durchsatz von 1500 Mbit/s - Inklusive einjährigem Security Bundle für erweiterte Sicherheitsfunktionen - Lüfterloses Design für geräuscharmen Betrieb - Vielseitige Anschlussmöglichkeiten mit 8x 1-GbE Ethernet-Ports und 1x PoE+ Port.670,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
-
Blockiert die Firewall das WLAN?
Nein, die Firewall blockiert nicht direkt das WLAN. Die Firewall ist eine Sicherheitsmaßnahme, die den Datenverkehr zwischen dem WLAN und dem Internet überwacht und kontrolliert, um unerwünschte oder schädliche Aktivitäten zu blockieren. Sie kann jedoch bestimmte Ports oder Protokolle blockieren, die für den WLAN-Zugriff verwendet werden, wenn sie als unsicher oder nicht autorisiert eingestuft werden. **
-
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.